Manter sistemas digitais, e-commerces, sistemas de gestão e links de internet operando de forma ininterrupta é indispensável para qualquer negócio. No entanto, a crescente sofisticação dos crimes cibernéticos colocou uma ameaça recorrente no radar das equipes de TI e segurança: o ataque DDoS.
Se a sua empresa depende de conectividade contínua para operar, entenda neste guia completo o que é um ataque DDoS, quais são seus principais tipos, o impacto financeiro para o ambiente corporativo e como uma solução especializada de mitigação Anti-DDoS garante a continuidade dos negócios.
O que é um Ataque DDoS?
DDoS é a sigla para Distributed Denial of Service (Negação de Serviço Distribuído). Trata-se de uma investida cibernética maliciosa projetada para sobrecarregar servidores, serviços web ou links de internet com uma avalanche massiva de tráfego ilegítimo, tornando-os indisponíveis para os usuários reais.
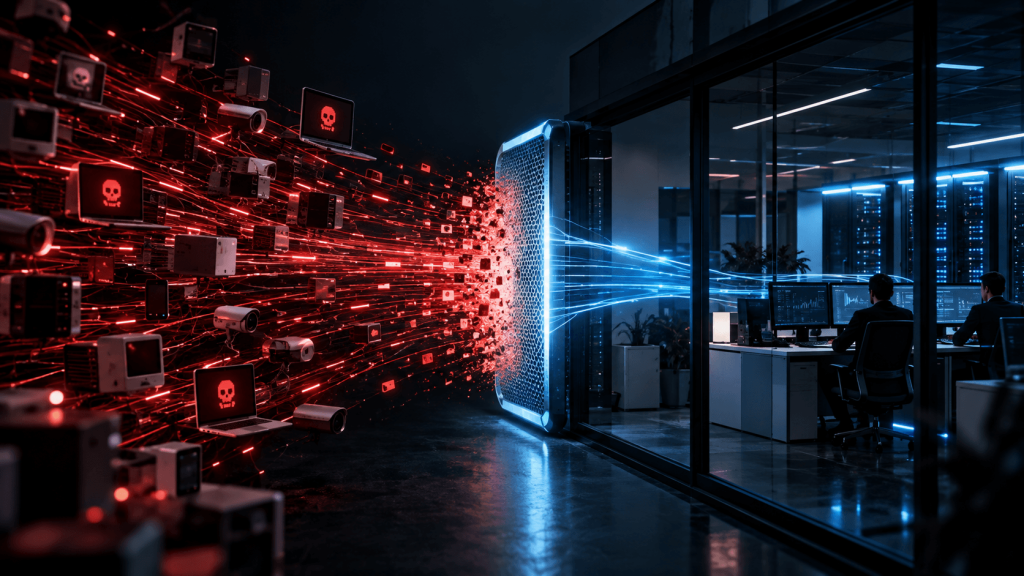
Diferente do ataque DoS convencional (que parte de um único computador), a versão distribuída (DDoS) utiliza milhares — ou até milhões — de dispositivos previamente infectados por malwares espalhados pelo mundo, conhecidos como botnets (redes de computadores “zumbis”, roteadores e dispositivos IoT).
Ao comandar essa botnet para acessar uma única vítima ao mesmo tempo, os cibercriminosos esgotam a largura de banda da rede ou os recursos de processamento dos servidores, provocando a queda total do sistema.
Como funciona um Ataque DDoS na prática?
O mecanismo de um ataque DDoS opera em três fases principais: infecção, coordenação e disparo de tráfego.
- Recrutamento (Botnet): O hacker infecta computadores, câmeras IP, roteadores e servidores com códigos maliciosos sem que os donos percebam.
- Comando Central: O atacante envia uma ordem para todas as máquinas da botnet apontarem para a IP da empresa vítima.
- Inundação de Tráfego: A infraestrutura da empresa recebe um volume de requisições infinitamente superior à capacidade suportada pela sua banda ou hardware, resultando em lentidão extrema ou indisponibilidade total.
Principais tipos de ataques DDoS
Os ataques DDoS evoluíram e atuam em diferentes camadas do modelo OSI (Open Systems Interconnection). Os mais comuns no cenário B2B são:
1. Ataques Volumétricos
O objetivo é saturar a largura de banda do link de internet da vítima. O atacante inunda a rede com volumes gigantescos de dados (medidos em Gbps ou Tbps), impedindo que o tráfego legítimo chegue ao destino.
- Exemplos: UDP Floods, ICMP Floods e ataques de amplificação DNS/NTP.
2. Ataques de Protocolo
Focam em exaurir os recursos dos equipamentos de rede, como firewalls, balanceadores de carga e roteadores, explorando vulnerabilidades das camadas 3 e 4 do modelo OSI.
- Exemplos: SYN Floods, Ping of Death e Smurf DDoS.
3. Ataques na Camada de Aplicação (Camada 7)
São ataques mais silenciosos e sofisticados. Em vez de inundar o link, simulam comportamento humano legítimo enviando milhares de requisições complexas diretamente para a aplicação web ou banco de dados (ex: pesquisas em e-commerce), esgotando o processamento do servidor.
- Exemplos: HTTP/HTTPS Floods.
Qual o impacto de um Ataque DDoS nas empresas?
Para o setor B2B, as consequências de uma paralisação forçada vão muito além do transtorno técnico:
- Prejuízos Financeiros Diretos: Interrupção nas vendas online, paralisação de faturamento e ociosidade de equipes operacionais.
- Perda de Produtividade: Paralisação de sistemas vitais interligados entre matriz e filiais que dependem de redes LAN to LAN.
- Danos à Reputação da Marca: A indisponibilidade de serviços transmite insegurança para clientes e parceiros comercias, podendo gerar quebras de contrato.
- Cortina de Fumaça: Frequentemente, ataques DDoS são usados para distrair as equipes de segurança enquanto criminosos realizam invasões paralelas ou sequestro de dados (ransomware).
Como funciona a Proteção Anti-DDoS corporativa?
Prevenir um ataque DDoS volumétrico apenas aumentando a largura de banda da internet é inviável, já que os ataques modernos ultrapassam facilmente centenas de Gigabits por segundo. A solução definitiva exige mitigação profissional Anti-DDoS na camada de rede da operadora de telecomunicações.
O Processo de Mitigação
- Monitoramento Contínuo: Análise do comportamento e padrão do tráfego IP em tempo real.
- Detecção de Anomalias: Identificação instantânea de picos atípicos ou assinaturas maliciosas de tráfego.
- Desvio e Limpeza (Scrubbing Center): O tráfego contaminado é redirecionado para centros de mitigação. As requisições maliciosas são descartadas enquanto o tráfego legítimo é filtrado.
- Entrega de Tráfego Limpo: Apenas dados autênticos e seguros chegam ao link dedicado e à infraestrutura da empresa cliente, sem interrupção operacional.
Quando sua empresa deve contratar um Anti-DDoS?
A proteção Anti-DDoS dedicada é indispensável para organizações que operam sob os seguintes cenários:
- Aplicações de Missão Crítica: Empresas com operação 24/7 onde minutos de downtime custam milhares de reais.
- Provedores de Internet (ISPs) e Data Centers: Ambientes que concentram tráfego de múltiplos clientes e necessitam manter estabilidade absoluta.
- Operações de E-commerce e Fintechs: Plataformas transacionais que lidam com alto tráfego financeiro e exigem máxima disponibilidade.
- Uso de Telefonia IP: Operações que utilizam tráfego de voz via SIP Trunk e não podem sofrer com perda de pacotes ou instabilidade no link.
Conclusão e Próximos Passos
Ataques cibernéticos e paralisações de rede não são mais uma questão de “se”, mas de “quando”. Contar com uma infraestrutura robusta de mitigação é o pilar fundamental para garantir a resiliência operacional do seu negócio.
Quer proteger sua empresa e seu link de internet contra ataques cibernéticos de alta complexidade? Conheça a solução de Anti-DDoS da Mundivox e garanta a máxima disponibilidade da sua rede.